Vai a Amministrazione → Diritti degli utenti. Questa pagina controlla l'accesso granulare a percorsi e directory specifici all'interno di ciascun servizio (HTTP, FTP, LDAP).
I Privilegi (impostati in Gestione degli utenti) controllano quali sezioni della barra laterale può vedere un utente — Rete, Telefono, Automazione, ecc. Sono il quadro generale: "in quali stanze puoi entrare?"
I Diritti (questa pagina) vanno un livello più in profondità. Controllano a quali percorsi e directory specifici un utente può accedere all'interno di ciascun servizio. È il "da quali scaffali della stanza puoi leggere?"
La maggior parte delle installazioni funziona bene con i soli privilegi. Devi configurare i diritti solo quando vuoi limitare o concedere l'accesso a directory specifiche — ad esempio per permettere a un utente di backup di leggere le registrazioni FTP ma non i file di configurazione.
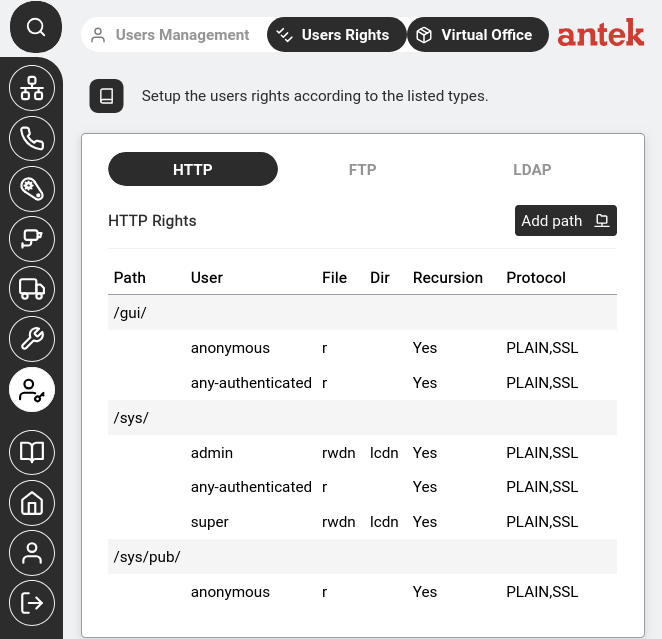
/gui/ è leggibile da tutti, /sys/ dà accesso completo ad admin e super e /sys/pub/ è di sola lettura per gli utenti anonimi.Ogni riga definisce un percorso URL all'interno dell'interfaccia web. Le colonne mostrano:
| Colonna | Significato |
|---|---|
| Percorso | Il percorso URL controllato (ad es. /gui/, /sys/) |
| Utente | L'utente o la classe di utenti a cui si applica la regola (admin, super, anonymous, any-authenticated) |
| File | Permessi a livello di file (r=lettura, w=scrittura, d=eliminazione, n=ridenominazione) |
| Dir | Permessi a livello di directory (l=elenco, c=creazione, d=eliminazione, n=ridenominazione) |
| Ricorsione | Se la regola si applica anche alle sottodirectory (Sì/No) |
| Protocollo | A quali protocolli si applica la regola (PLAIN, SSL o entrambi) |
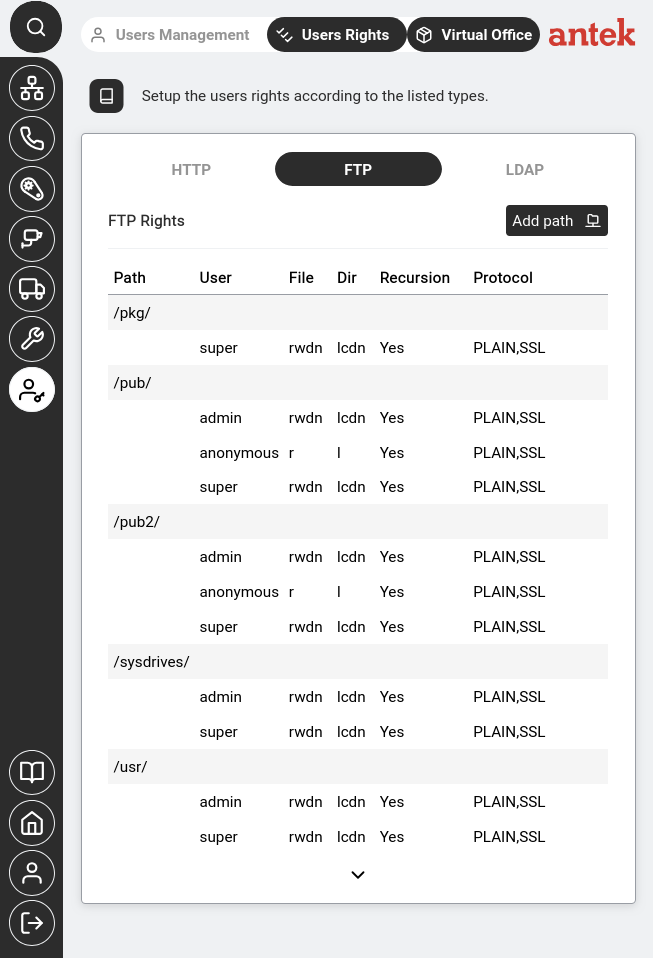
Controllano quali directory ogni utente può vedere e modificare quando si connette via FTP. Vale la stessa struttura di colonne dei diritti HTTP — Percorso, Utente, permessi File, permessi Dir, Ricorsione e Protocollo.
I codici dei permessi sono divisi tra due colonne — i diritti File regolano le azioni sui singoli file, i diritti Dir regolano le azioni sulle voci di directory (secondo la v9.0 cap. 46.2):
| Codice File | Significato |
|---|---|
| r | Lettura — scaricare file |
| w | Scrittura — caricare e sovrascrivere file |
| d | Eliminazione — rimuovere file |
| n | Ridenominazione — rinominare file |
| Codice Dir | Significato |
|---|---|
| l | Elenco — vedere il contenuto della directory |
| c | Creazione — creare nuove sottodirectory |
| d | Eliminazione — rimuovere sottodirectory |
| n | Ridenominazione — rinominare sottodirectory |
Nella schermata qui sopra puoi vedere, ad esempio, che /pkg/ è accessibile solo a super con tutti i permessi, mentre /pub/ dà a anonymous l'accesso in sola lettura ma admin e super hanno il controllo completo.
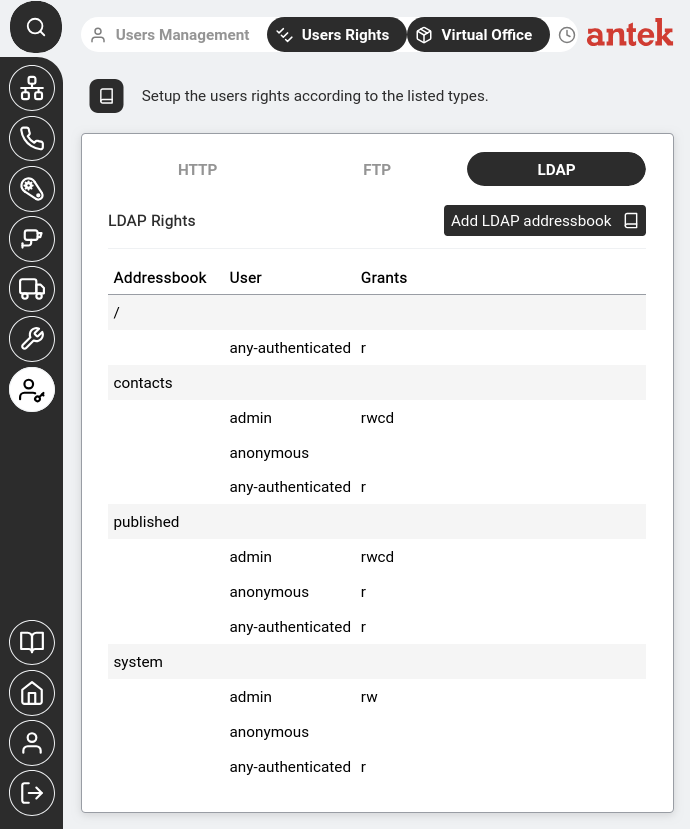
I diritti LDAP controllano l'accesso alla directory della rubrica dell'Abilis — usata dai telefoni SIP per cercare i contatti e dai sistemi esterni che interrogano il servizio LDAP.
A differenza dei diritti HTTP e FTP, che usano permessi basati sul percorso, i diritti LDAP sono organizzati per rubrica (contatti, pubblicata, di sistema) con codici di concessione più semplici:
| Concessione | Significato |
|---|---|
| r | Lettura — cercare le voci |
| w | Scrittura — modificare le voci esistenti |
| c | Creazione — aggiungere nuove voci |
| d | Eliminazione — rimuovere le voci |
Cliccando su una riga utente si apre l'editor dei permessi del singolo utente:
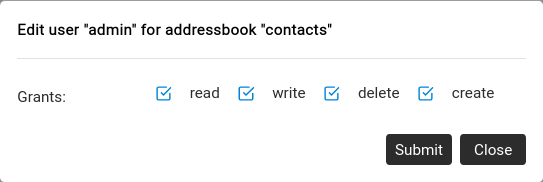
/recordings/ per FTP o /sys/admin/ per HTTP.